Domain-Betrüger missbrauchen Namen von Cyon
Derzeit kursieren Phishing-E-Mails, in denen Kriminelle behaupten, eine Internet-Domain laufe bald ab. Sie geben sich dabei als bekannte Hosting-Anbieter aus und drängen auf eine rasche Verlängerung der Domain.

Dieser Tage sind Phishing-E-Mails im Umlauf, in denen Kriminelle vor dem angeblichen Ablauf einer Internet-Domain warnen, wie die Kantonspolizei Zürich auf dem Portal cybercrimepolice.ch mitteilt. Die E-Mails verwenden Logo und Aufmachung des Schweizer Webhosting-Anbieters Cyon. Die Kantonspolizei illustriert die Betrugsmasche anhand mehrerer Beispiele.
Die angeschriebenen Personen sollen ihre Domain angeblich dringend verlängern. Andernfalls drohe, dass die Website in Kürze nicht mehr erreichbar sei, die E-Mail-Adresse nicht mehr funktioniere oder die Domain verloren gehe.
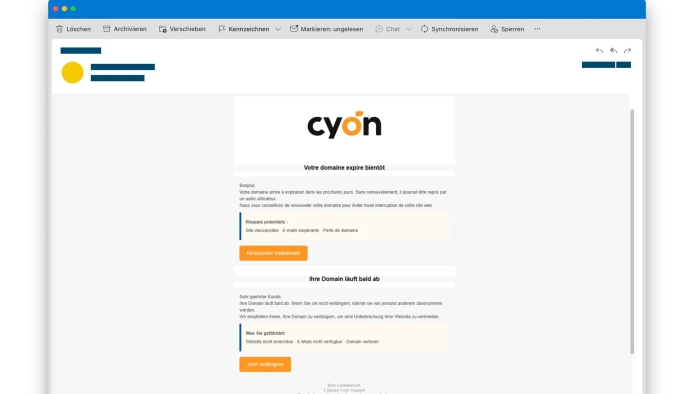
"Ihre Domain läuft bald ab" - Screenshot eines Betrugs-E-Mails mit Cyon-Logo. (Source: cybercrimepolice.ch)
Wer auf den im E-Mail enthaltenen Link klickt, landet auf einer betrügerischen Website. Dort locken die Absender mit einer vermeintlichen Domainverlängerung gegen einen kleinen Betrag.
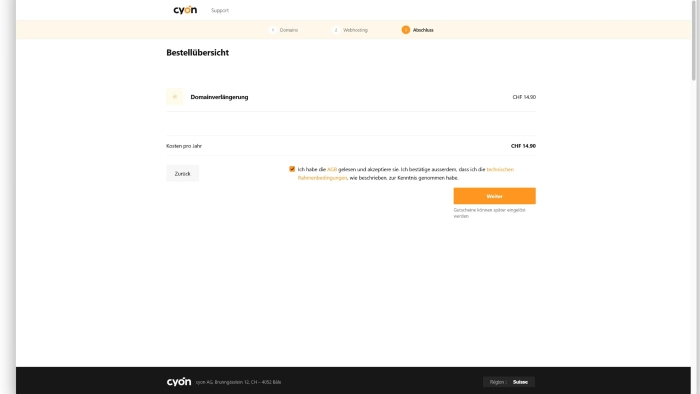
"Bestellübersicht" für eine angebliche Domainverlängerung für 14.90 Franken. (Source: Cybercrimepolice.ch)
Auf der ersten Eingabemaske versuchen die Urheber, an Kreditkartendaten potenzieller Opfer zu gelangen. Nach Eingabe der Daten erscheint eine zweite Maske. Diese täuscht eine Push-Freigabe der eigenen Bank- oder Karten-App vor.
Wer dort den per SMS zugestellten Sicherheitscode eingibt, ermöglicht den Cyberkriminellen, die Zwei-Faktor-Authentifizierung zu umgehen und unautorisierte Zahlungen auszulösen.
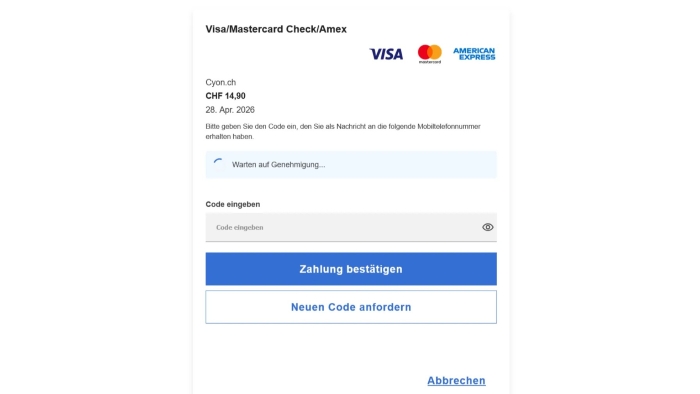
Umgehung der Zwei-Faktor-Authentifizierung mittels Code. (Source: Cybercrimepolice.ch)
Die Polizei rät Betroffenen zu folgenden Massnahmen:
- Potenzielle Betrugs-E-Mails an Cybercrimepolice.ch weiterleiten.
- Das E-Mail ignorieren und löschen oder in den Junk- respektive Spam-Ordner verschieben.
- Niemals Links in E-Mails, SMS oder von verlinkten Websites anklicken, da diese optisch verändert sein können.
- Niemals sensitive Daten von sich preisgeben ohne gründliche vorgängige Abklärungen.
- Im Zweifelsfall direkt beim betreffenden Unternehmen nachfragen, um die Seriosität des E-Mails abzuklären.
Was tun, wenn man seine Daten preisgegeben hat?
- Umgehend das Finanzinstitut informieren und die involvierten Bank-/Debitkarten sperren lassen.
- Nach telefonischer Voranmeldung die örtliche Stelle der Kantonspolizei aufsuchen und Anzeige erstatten.
Übrigens: Auch "Double Phishing" ist auf dem Vormarsch. Worauf es dabei besonders zu achten gilt, erfahren Sie hier.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal gibt es täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Finma aktualisiert Anforderungen an Video- und Online-Identifizierungen für Banken

Wieso nicht auch alltägliche Probleme maximal optimieren

Malware liest Kontrollserver-Adresse aus einem Gedicht

BDO übernimmt Microsoft-365-Spezialisten K-Con

Logitech kündigt neue Videokonferenzprodukte an

Swisscom darf Preisobergrenze für Glasfasernetz nicht erhöhen

Schweizer KMUs buhlen um erfahrene KI-Fachkräfte

Zürcher Start-up lanciert KI-Agenten Cedric für Büroaufgaben

Asos bestätigt Datenleck nach gefälschter Push-Nachricht