So sehen CISOs die digitale Souveränität
Fast alle europäischen CISOs halten digitale Souveränität für wichtig, doch nur knapp die Hälfte arbeitet aktiv daran. Das zeigen die Antworten einer Umfrage unter 100 Sicherheitsverantwortlichen. Ihre grösste Sorge ist nicht der Datenzugriff durch Regierungen, sondern der Verlust kritischer Daten.

Für 9 von 10 europäischen CISOs ist digitale Souveränität ein wichtiges Thema. Mit hoher Priorität arbeiten aber nur 46 Prozent daran, wie aus dem "Digital Sovereignty Report 2026" des E-Mail-Security-Anbieters Xorlab hervorgeht. Die Daten des Reports stammen aus einer Umfrage unter 100 europäischen CISOs aus den Bereichen Technologie und IT, Finanzen, Versicherungen, Industrie, Gesundheit, Pharma sowie aus dem öffentlichen Sektor.
Lücken bei der Datenübersicht
Laut Umfrage wissen nur 34 Prozent der befragten CISOs für alle fünf wichtigsten Dienstleister mit Sicherheit, wo Inhalte, Metadaten und Logs verarbeitet werden und wer darauf zugreift. Rund die Hälfte könne das nur für einen Teil der Dienstleister sagen. Gleichzeitig befürchten 93 Prozent der befragten CISOs, dass ausländische Behörden auf die Daten zugreifen könnten.
Grund für die Informationslücke ist die Komplexität moderner Dienste, wie es im Report heisst. Eine SaaS-Lösung laufe beispielsweise auf einer Hyperscale-Plattform, nutze Cloud-KI und leite Logs über separate Tools weiter.
(Source: Digital Sovereignty Report 2026)
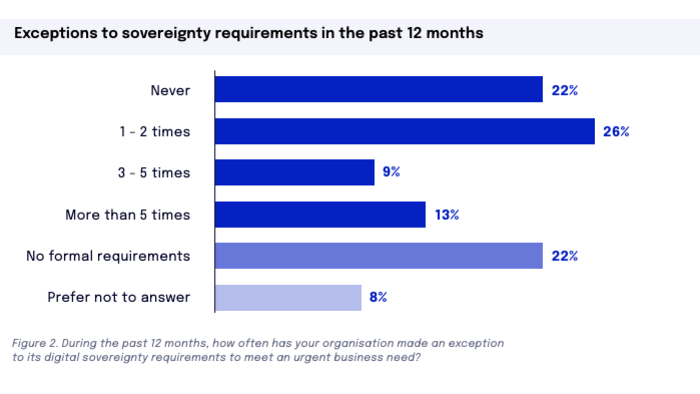
Wie aus dem Bericht weiter hervorgeht, haben 22 Prozent der Unternehmen gar keine formellen Souveränitätsvorgaben. Bei 69 Prozent der Organisationen mit Vorgaben habe es in den letzten zwölf Monaten mindestens eine Ausnahme gegeben, um Geschäftsbedürfnisse zu decken. Bei 19 Prozent sei dies sogar mehr als fünfmal vorgekommen.
Sicherheit ist Chefsache
Die Anforderungen an Datenhaltung und Zugriff legen gemäss Umfrage am häufigsten die CISOs selbst fest. 54 Prozent der Befragten seien jedoch davon überzeugt, dass die Verantwortung für die Souveränität trotzdem bei den CEOs liegen sollte. Der grösste Druck komme derzeit noch von den CISOs selbst. Digitale Souveränität gelte vielerorts noch als Sicherheitsfrage und nicht als Führungsaufgabe, schreibt Xorlab. Ein Viertel der Befragten vermisse beim Thema zudem einen klaren Business Case.
Datenschutz als Entscheidungsgrundlage
Der Umfrage zufolge befürchten fast alle CISOs (99 Prozent), dass geopolitische Konflikte, Sanktionen oder Exportkontrollen den Zugang zu kritischen Diensten einschränken könnten. Bei der Wahl des Hosting-Standorts spiele diese Befürchtung jedoch nur eine kleinere Rolle (16 Prozent). Ausschlaggebend seien viel eher der Datenschutz (52 Prozent) und regulatorische Vorgaben (45 Prozent).
(Source: Digital Sovereignty Report 2026)
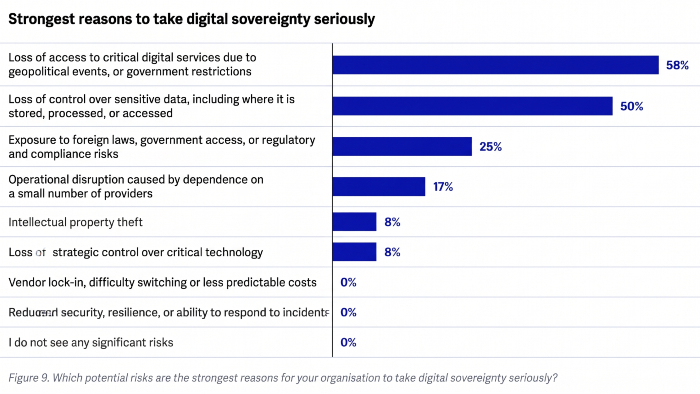
Als stärksten Grund, sich mit digitaler Souveränität zu befassen, nennen laut Umfrage 58 Prozent der Befragten den möglichen Verlust kritischer Dienste. Für 50 Prozent sei es der Kontrollverlust über sensible Daten. Den Zugriff von Regierungen, der laut Xorlab den öffentlichen Diskurs prägt, nennt nur ein Viertel der Befragten. Für die meisten CISOs sei es wichtiger, den Betrieb ungestört weiterzuführen.
Die Rolle von US-Anbietern
Gemäss Umfrage nutzen 96 Prozent der Unternehmen mindestens einen US-Anbieter. Trotzdem geben 39 Prozent an, dass sie Anbieter aus den USA lieber vermeiden würden. Aktiv schliesse aber keine Organisation US-Anbieter aus. Anders sehe es bei Russland aus. 68 Prozent schliessen gemäss Xorlab russische Anbieter formell aus, weitere 26 Prozent meiden sie. Bei China liege der Anteil zusammen bei 83 Prozent. Zudem gelte bei 17 Prozent der Unternehmen standardmässig die Vorgabe, dass sie Dienste auf eigener Infrastruktur betreiben müssen.
(Source: Digital Sovereignty Report 2026)
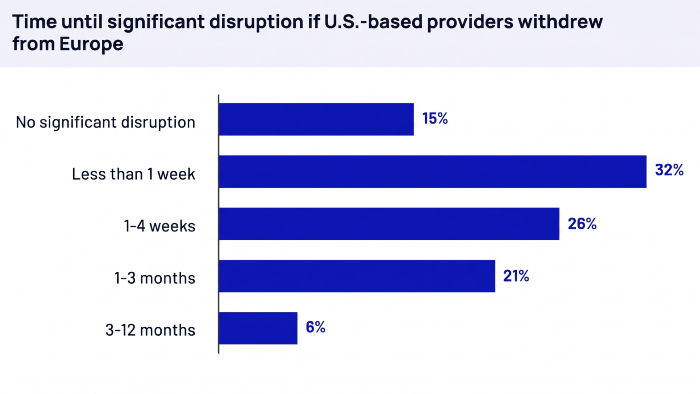
Des Weiteren rechnen dem Report zufolge 32 Prozent der Organisationen mit erheblichen Störungen innerhalb einer Woche, wenn US-Anbieter ihre Dienste in Europa einstellen würden. Innerhalb von vier Wochen steige der Anteil auf 58 Prozent. Keine erheblichen Folgen aus einem solchen Szenario erwarten nur 15 Prozent.
Für wahrscheinlich halte die Mehrheit der CISOs eine solche Situation jedoch nicht, da 84 Prozent das Risiko einer erheblichen externen Einschränkung in den nächsten fünf Jahren auf unter 50 Prozent einschätzen. Dass solche Fälle real sind, beweist ein Vorfall aus dem Juni 2026. Damals zwang eine US-Exportkontrollanweisung Anthropic dazu, den Zugang zu seinen neuen Modellen weltweit innerhalb von Stunden zu sperren. Die US-Regierung hob die Beschränkungen am 30. Juni wieder auf.
Zuständigkeit und Transparenz
Aus den Ergebnissen hebt Xorlab zwei Punkte hervor: Zuständigkeit und Transparenz. Die Geschäftsleitung solle die Verantwortung für Abhängigkeitsrisiken übernehmen und den CISOs die nötigen Befugnisse und Mittel zur Verfügung stellen, um die Anforderungen umzusetzen. Zudem sollten Organisationen erfassen, wo ihre Daten liegen und wer darauf zugreift. Ausnahmen von Vorgaben sollten sie mit einem Ablaufdatum dokumentieren. Geopolitische Szenarien gehören laut Xorlab in die Beschaffungsentscheide.
Lesen Sie auch: Cyberangriffe in 2026 - automatisiert, identitätsbasiert und KI-beschleunigt. Die Cyberbedrohungslandschaft hat sich in den vergangenen fünf Jahren weiter professionalisiert, erweitert und automatisiert. Zum ganzen Artikel.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Apple setzt mit neuem Macbook Pro auf lokale KI

So sehen CISOs die digitale Souveränität

Exeon-Lösung erkennt auffälliges Verhalten von KI-Agenten

Lenovo erweitert Business-Portfolio um neue KI-Geräte

Tor für Cyberkriminelle: Hacker klauen Daten des Schweizer Eishockeyverbands

Nur 4 von 10 Schweizer CIOs kennen ihre Software-Lieferkette wirklich

Microsoft will 60'000 Mitarbeitende mit Abfindungen zum Austritt bewegen

ABB und SDEA spannen zusammen

Warum wir Sinnhorizonte besser verstehen sollten